عماد السيد
لم يعد اختراق متجر إلكتروني يعني سرقة بيانات أو تعطيل موقع للبيع.. في فرنسا، وصل الهجوم الإلكتروني إلى قلب المتاجر الكبرى: أنظمة التبريد التي تحفظ الغذاء وتحمي سلامة المستهلكين.
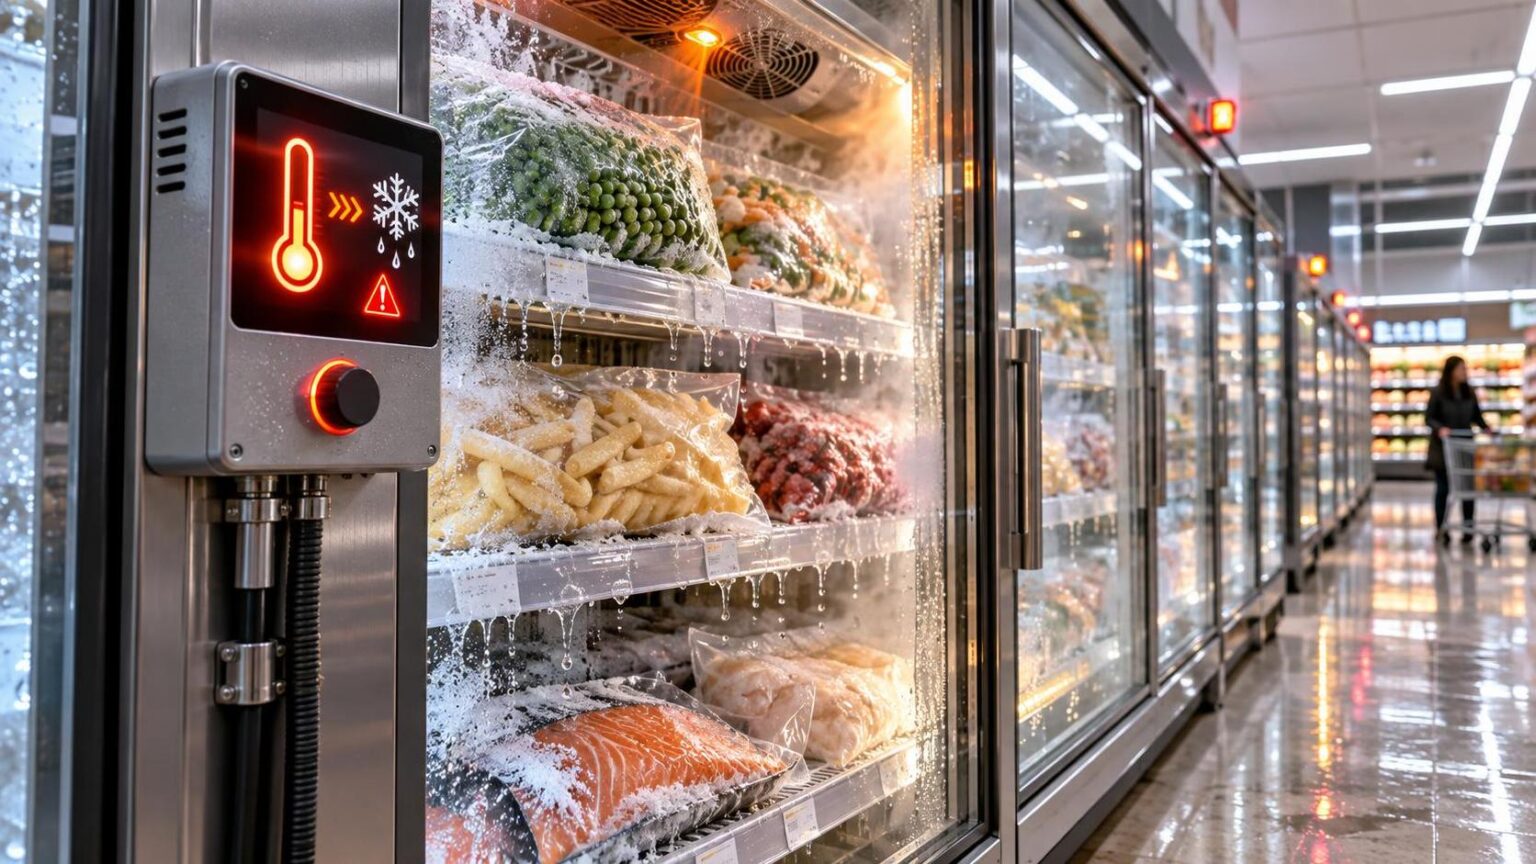
النتيجة كانت ارتفاع درجات حرارة الثلاجات والمجمدات إلى 50 درجة مئوية لمدة ست ساعات في نحو 150 متجراً تابعاً لسلسلة “إنترمارشيه”، وفقاً للمجموعة المالكة، وسط تقارير عن تلف الأغذية واندلاع حرائق في متاجر متضررة.
الصدمة لا تتوقف عند الطعام الذي انتهى في حاويات النفايات، أو الخسائر التي قد تبلغ عشرات الملايين من اليوروهات في يوم واحد، وفقاً للرئيس التنفيذي لـ”إنترمارشيه”.
الأخطر أن الهجوم استهدف أنظمة مادية متصلة بالإنترنت، تستطيع أوامر رقمية تغيير طريقة عملها، بما يحوّل ثغرة برمجية إلى أزمة تشغيلية وصحية واقتصادية.
وتشير المعلومات الأولية إلى امتداد الأضرار إلى متاجر فرنسية أخرى، مع ورود بلاغات عن تأثر منشآت في دول أوروبية أخرى. لكن حجم الهجوم الكامل، والجهة التي تقف وراءه، لم يتضحا بعد.
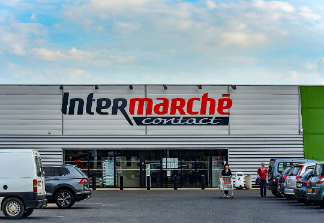
متجر إنترمارشيه
أرقام تكشف حجم الضربة.. عشرات الملايين في يوم واحد
لم تكن “إنترمارشيه” وحدها في دائرة الاستهداف، فقد أعلنت مجموعة “كارفور” تضرر 80 متجراً، بينما قالت سلسلة “مونوبري” إن نحو5% من متاجرها تأثرت.
وأكدت مجموعة “كوبراتيف يو” استهداف متاجر تابعة لها أيضاً.
أما مجموعة “ليه موسكيتير”، المالكة لـ”إنترمارشيه”، فأوضحت أن درجات الحرارة ارتفعت في نحو 150 متجراً إلى 50 درجة مئوية خلال ست ساعات ليلاً. وأكدت التخلص من الأغذية المتضررة لتجنب المخاطر الصحية.
وتكشف هذه الأرقام أن الخسارة تتجاوز قيمة البضائع التالفة.
فالمتاجر تتحمل أيضاً تكاليف التخلص من الأغذية، وفحص المعدات، وإعادة تشغيل أنظمة التبريد، واحتمال تعطل المبيعات وتراجع ثقة المستهلكين.
والأهم أن الضرر وقع خلال ساعات الليل، عندما تكون القدرة على اكتشاف الخلل والتدخل السريع محدودة مقارنة بساعات العمل المعتادة.

كيف تتحول ثغرة برمجية إلى كارثة غذائية؟
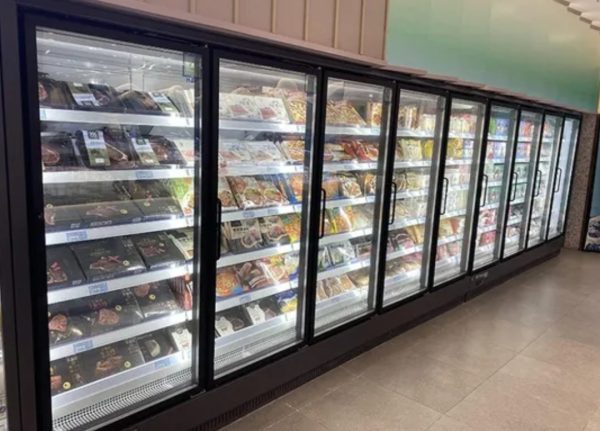
تعتمد المتاجر الكبرى على وحدات تحكم مركزية تدير درجات حرارة عدد كبير من الثلاجات والمجمدات.
وتسمح هذه الأنظمة لفرق الصيانة بمراقبة المعدات وتعديل إعداداتها عن بُعد عبر الإنترنت.
هذه الميزة توفر الوقت والتكلفة، لكنها تفتح باباً للخطر عندما تكون الحماية ضعيفة أو البرامج قديمة.
وأشارت شركة “دانفوس” الدنماركية، المتخصصة في تقنيات التبريد والتحكم، إلى أن الوحدات المتضررة في فرنسا كانت تعمل بإصدارات قديمة من برامج التشغيل الداخلية.
وهي البرامج التي تتحكم في عمل الأجهزة وتحدد كيفية استجابتها للأوامر.
وكان باحثون أمنيون قد نشروا في أغسطس الماضي تفاصيل ثغرات في إحدى وحدات التحكم التابعة للشركة، يمكن أن تسمح بتجاوز إجراءات التحقق من الهوية وتنفيذ أوامر على الأجهزة المخترقة.
لكن وجود ثغرات معروفة لا يكفي وحده لإثبات أنها السبب المباشر لكل حادثة؛ وهذا ما يحتاج التحقيق إلى تأكيده.
الدرس هنا أن الجهاز قد يكون سليماً ميكانيكياً، لكنه يصبح خطراً إذا فقدت منظومة التحكم الرقمية القدرة على حمايته.
لماذا لا تعني القضية مجرد تلف بضائع؟
لأن التبريد ليس خدمة جانبية داخل المتجر.
إنه جزء أساسي من سلسلة الإمداد الغذائي، وأي خلل فيه يمكن أن يوقف بيع اللحوم والألبان والأطعمة المجمدة، ويجبر الشركات على إتلاف مخزون كامل بدلاً من المخاطرة بصحة المستهلكين.
كما أن رفع الحرارة إلى مستويات شديدة الارتفاع يثير أسئلة إضافية بشأن سلامة المعدات، خصوصاً مع ورود تقارير عن حرائق.
ولا تثبت المعلومات المتاحة أن كل حريق نتج مباشرة عن ارتفاع الحرارة؛ إذ ينبغي للتحقيقات تحديد آلية حدوث كل واقعة.
اقتصادياً، تتوزع الخسائر بين البضائع، وتعطل المتاجر، والصيانة، والتأمين، واحتمال ارتفاع تكاليف الحماية الرقمية مستقبلاً.
وقد تضطر الشركات إلى إعادة تقييم ما إذا كانت الوفورات الناتجة عن تشغيل أنظمة قديمة تستحق المخاطر التي تفرضها.

العاصمة الفرنسية باريس
هل تتجاوز الأزمة حدود فرنسا؟
تحدث محلل استخبارات التهديدات السيبرانية في شركة “سيكويا”، فيليكس إيم، عن تضرر دول أخرى، بينها إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا.
وأفادت السلطات في فرنسا بأنها تنسق مع نظيراتها الأوروبية لتقييم نطاق الحادثة، فيما كُلّفت الوكالة الوطنية الفرنسية للأمن السيبراني بالتحقيق.
وفي هولندا، أعلنت مجموعة “أهولد ديلهايز” تعرضها لمشكلة أمنية، وفصلت بعض الأنظمة احترازياً.
وتعطلت خدمة توصيل البقالة عبر الإنترنت لدى “ألبرت هاين”، كما ظهرت إشعارات بتوقف مؤقت على مواقع أمريكية تابعة لعلامتي “ستوب آند شوب” و”جاينت”.
لكن المجموعة الهولندية قالت إنه لا يوجد حتى الآن ما يدعو إلى الاعتقاد بوجود صلة بين الحادثة التي تواجهها وحوادث فرنسا.
وهذا التفريق مهم: تزامن الحوادث لا يثبت أنها جزء من هجوم واحد، كما أن تشابه الأضرار لا يكشف وحده هوية المهاجمين.
هل تستطيع الشركات حماية البنية التحتية اليومية؟
تسلط الأزمة الضوء على نقطة ضعف تتجاوز قطاع التجزئة: ربط أنظمة التبريد والتشغيل بشبكات يمكن الوصول إليها عن بُعد، مع استمرار استخدام برامج قديمة أو ضعف الفصل بين الأنظمة.
وتشمل إجراءات الحد من المخاطر تحديث البرامج، وتقييد الوصول عن بُعد، وفصل أنظمة التشغيل الحيوية عن الشبكات الأخرى، ومراقبة أي تغيير غير معتاد في درجات الحرارة، وتجهيز آليات تدخل يدوي عند تعطل التحكم الرقمي.
فإذا كانت ثلاجة واحدة قادرة على إفساد مخزون متجر، فإن اختراق نظام مركزي يدير عشرات المتاجر يمكن أن يوسّع نطاق الخسائر بسرعة.
السؤال الأكبر لم يعد كيف تحمي المتاجر بيانات عملائها فقط، بل كيف تمنع مهاجماً مجهولاً من تحويل اتصال بالإنترنت إلى وسيلة لإتلاف الغذاء وتعطيل التجارة وتهديد سلامة المستهلكين؟
عماد السيد
لم يعد اختراق متجر إلكتروني يعني سرقة بيانات أو تعطيل موقع للبيع.. في فرنسا، وصل الهجوم الإلكتروني إلى قلب المتاجر الكبرى: أنظمة التبريد التي تحفظ الغذاء وتحمي سلامة المستهلكين.
النتيجة كانت ارتفاع درجات حرارة الثلاجات والمجمدات إلى 50 درجة مئوية لمدة ست ساعات في نحو 150 متجراً تابعاً لسلسلة “إنترمارشيه”، وفقاً للمجموعة المالكة، وسط تقارير عن تلف الأغذية واندلاع حرائق في متاجر متضررة.
الصدمة لا تتوقف عند الطعام الذي انتهى في حاويات النفايات، أو الخسائر التي قد تبلغ عشرات الملايين من اليوروهات في يوم واحد، وفقاً للرئيس التنفيذي لـ”إنترمارشيه”.
الأخطر أن الهجوم استهدف أنظمة مادية متصلة بالإنترنت، تستطيع أوامر رقمية تغيير طريقة عملها، بما يحوّل ثغرة برمجية إلى أزمة تشغيلية وصحية واقتصادية.
وتشير المعلومات الأولية إلى امتداد الأضرار إلى متاجر فرنسية أخرى، مع ورود بلاغات عن تأثر منشآت في دول أوروبية أخرى. لكن حجم الهجوم الكامل، والجهة التي تقف وراءه، لم يتضحا بعد.
متجر إنترمارشيه
أرقام تكشف حجم الضربة.. عشرات الملايين في يوم واحد
لم تكن “إنترمارشيه” وحدها في دائرة الاستهداف، فقد أعلنت مجموعة “كارفور” تضرر 80 متجراً، بينما قالت سلسلة “مونوبري” إن نحو5% من متاجرها تأثرت.
وأكدت مجموعة “كوبراتيف يو” استهداف متاجر تابعة لها أيضاً.
أما مجموعة “ليه موسكيتير”، المالكة لـ”إنترمارشيه”، فأوضحت أن درجات الحرارة ارتفعت في نحو 150 متجراً إلى 50 درجة مئوية خلال ست ساعات ليلاً. وأكدت التخلص من الأغذية المتضررة لتجنب المخاطر الصحية.
وتكشف هذه الأرقام أن الخسارة تتجاوز قيمة البضائع التالفة.
فالمتاجر تتحمل أيضاً تكاليف التخلص من الأغذية، وفحص المعدات، وإعادة تشغيل أنظمة التبريد، واحتمال تعطل المبيعات وتراجع ثقة المستهلكين.
والأهم أن الضرر وقع خلال ساعات الليل، عندما تكون القدرة على اكتشاف الخلل والتدخل السريع محدودة مقارنة بساعات العمل المعتادة.
كيف تتحول ثغرة برمجية إلى كارثة غذائية؟
تعتمد المتاجر الكبرى على وحدات تحكم مركزية تدير درجات حرارة عدد كبير من الثلاجات والمجمدات.
وتسمح هذه الأنظمة لفرق الصيانة بمراقبة المعدات وتعديل إعداداتها عن بُعد عبر الإنترنت.
هذه الميزة توفر الوقت والتكلفة، لكنها تفتح باباً للخطر عندما تكون الحماية ضعيفة أو البرامج قديمة.
وأشارت شركة “دانفوس” الدنماركية، المتخصصة في تقنيات التبريد والتحكم، إلى أن الوحدات المتضررة في فرنسا كانت تعمل بإصدارات قديمة من برامج التشغيل الداخلية.
وهي البرامج التي تتحكم في عمل الأجهزة وتحدد كيفية استجابتها للأوامر.
وكان باحثون أمنيون قد نشروا في أغسطس الماضي تفاصيل ثغرات في إحدى وحدات التحكم التابعة للشركة، يمكن أن تسمح بتجاوز إجراءات التحقق من الهوية وتنفيذ أوامر على الأجهزة المخترقة.
لكن وجود ثغرات معروفة لا يكفي وحده لإثبات أنها السبب المباشر لكل حادثة؛ وهذا ما يحتاج التحقيق إلى تأكيده.
الدرس هنا أن الجهاز قد يكون سليماً ميكانيكياً، لكنه يصبح خطراً إذا فقدت منظومة التحكم الرقمية القدرة على حمايته.
لماذا لا تعني القضية مجرد تلف بضائع؟
لأن التبريد ليس خدمة جانبية داخل المتجر.
إنه جزء أساسي من سلسلة الإمداد الغذائي، وأي خلل فيه يمكن أن يوقف بيع اللحوم والألبان والأطعمة المجمدة، ويجبر الشركات على إتلاف مخزون كامل بدلاً من المخاطرة بصحة المستهلكين.
كما أن رفع الحرارة إلى مستويات شديدة الارتفاع يثير أسئلة إضافية بشأن سلامة المعدات، خصوصاً مع ورود تقارير عن حرائق.
ولا تثبت المعلومات المتاحة أن كل حريق نتج مباشرة عن ارتفاع الحرارة؛ إذ ينبغي للتحقيقات تحديد آلية حدوث كل واقعة.
اقتصادياً، تتوزع الخسائر بين البضائع، وتعطل المتاجر، والصيانة، والتأمين، واحتمال ارتفاع تكاليف الحماية الرقمية مستقبلاً.
وقد تضطر الشركات إلى إعادة تقييم ما إذا كانت الوفورات الناتجة عن تشغيل أنظمة قديمة تستحق المخاطر التي تفرضها.
العاصمة الفرنسية باريس
هل تتجاوز الأزمة حدود فرنسا؟
تحدث محلل استخبارات التهديدات السيبرانية في شركة “سيكويا”، فيليكس إيم، عن تضرر دول أخرى، بينها إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا.
وأفادت السلطات في فرنسا بأنها تنسق مع نظيراتها الأوروبية لتقييم نطاق الحادثة، فيما كُلّفت الوكالة الوطنية الفرنسية للأمن السيبراني بالتحقيق.
وفي هولندا، أعلنت مجموعة “أهولد ديلهايز” تعرضها لمشكلة أمنية، وفصلت بعض الأنظمة احترازياً.
وتعطلت خدمة توصيل البقالة عبر الإنترنت لدى “ألبرت هاين”، كما ظهرت إشعارات بتوقف مؤقت على مواقع أمريكية تابعة لعلامتي “ستوب آند شوب” و”جاينت”.
لكن المجموعة الهولندية قالت إنه لا يوجد حتى الآن ما يدعو إلى الاعتقاد بوجود صلة بين الحادثة التي تواجهها وحوادث فرنسا.
وهذا التفريق مهم: تزامن الحوادث لا يثبت أنها جزء من هجوم واحد، كما أن تشابه الأضرار لا يكشف وحده هوية المهاجمين.
هل تستطيع الشركات حماية البنية التحتية اليومية؟
تسلط الأزمة الضوء على نقطة ضعف تتجاوز قطاع التجزئة: ربط أنظمة التبريد والتشغيل بشبكات يمكن الوصول إليها عن بُعد، مع استمرار استخدام برامج قديمة أو ضعف الفصل بين الأنظمة.
وتشمل إجراءات الحد من المخاطر تحديث البرامج، وتقييد الوصول عن بُعد، وفصل أنظمة التشغيل الحيوية عن الشبكات الأخرى، ومراقبة أي تغيير غير معتاد في درجات الحرارة، وتجهيز آليات تدخل يدوي عند تعطل التحكم الرقمي.
فإذا كانت ثلاجة واحدة قادرة على إفساد مخزون متجر، فإن اختراق نظام مركزي يدير عشرات المتاجر يمكن أن يوسّع نطاق الخسائر بسرعة.
السؤال الأكبر لم يعد كيف تحمي المتاجر بيانات عملائها فقط، بل كيف تمنع مهاجماً مجهولاً من تحويل اتصال بالإنترنت إلى وسيلة لإتلاف الغذاء وتعطيل التجارة وتهديد سلامة المستهلكين؟